Self Hosting Runde X – Schritt 1
Die Situation mal wieder
Es ist wieder so weit, der alte Homeserver ächzt vor sich hin, die Schatten eigentlich lang dahingeschiedener Anwendungen treiben in den Tiefen des Bit-Chaos noch ihr Unwesen. Außerdem sind immer noch Cloud-Dienste abzulösen und Familienfeatures hinzuzufügen, damit meine ich keinen elterlichen Überwachungsstaat gegen die Kinder, sondern Dinge wie einen Familienkalender, Filesharing, Familienfotos, geteilte Passwörter, …
Aslo worum geht es dieses mal?
Hier der Masterplan: Familie in die digitale Unabhängigkeit führen, Cloudkosten minimieren, Datensicherheit und Datenschutz auf hohem Niveau bieten und einfach digitalen Komfort und Mehrwert für die Familie bieten.
Das ganze aber mit überschaubarem zeitlichen und finanziellen Aufwand.
.. eine Familie die den goldenen Apfel-Käfig liebt.
(Wenn die Familie voll im Boot ist gibt es vergoldete Luxushardware – bis dahin sind mir der Hausfrieden und der Jahresurlaub wichtiger)
OK, also nicht wie sonst einen alten Laptop schnappen, Ubuntu LTS Server rauf und mit Anlauf in den digitalen Strudel springen, um sich von den inspirierenden Strömen mitreißen zu lassen, zu staunen, zu genießen, zu verzweifeln, …
Dieses mal einen Plan machen und Backup, Backup testen, Backup funktioniert, Backup noch einmal testen, Backup funktioniert, Backup noch einmal testen, Backup funktioniert, Zwischendurch manuelle Sicherung, Backup noch einmal testen, Backup funktioniert, … !
Aber ich bin echt kein Typ für Pläne, ich habe keinen Plan, ich habe einen Weg und der geht selten geradeaus, was ich heute plane ist morgen bereits überholt und überhaupt …
Ja genau, deswegen auch dieser Blog – dann habe ich meine Gedanken wenigstens einmal verschriftlicht, bevor ich mich an die Systemkonfiguration und Programmierung mache und um den Masterplan im Visor zu halten.
OK der Plan zur Erfüllung des Masterplans Teil 1
Die MegaVoraussetzungen:
- Virtualisierung – ein no brainer. Dieses mal konsequent im Heimnetz!
- Möglichst alle Anwendungen in Docker Containern! das ist der aktuelle Goldstandard, zu Recht
- Docker ist nicht für alles geeignet, daher benötige ich zusätzlich virtuelle Maschinen
- DNS muss im LAN sauber sein, sonst bekomme ich die Krise – und einige Dienste gehen mit mir d’accord
- Ich benötige SSL für alles, meine Familie wird über wilde Warnungen nicht hinweggehen
- Ich benötige DynDNS
- Ich benötige ein einfaches VPN für alle
- Ausfallsicherheit ist am Anfang noch nicht so wichtig, hübsche Hardware mit RAID kann später kommen, aber ein solides Backup muss von Anfang an laufen
- Als alter Datenbänker möchte ich einen dedizierten Datenbankserver für alle meine Anwendungen (statt Minidatenbanken in jeder Instanz)
- und ich weiß, dass ich meinen Home Assistant weiterbetreiben will – auch wenn da die allgemeine familiäre Begeisterung nicht immer auf meinem Level ist.
OK, Genug geplant, endlich das alte Blech schnappen und den USB-Stick einführen, auf dass sich die neues Leben spendenen Bits und Bytes in den leblosen Körper aus Kunststoff und Metall ergießen.
Moment – da steht nicht nur etwas von DNS, SSL und VPN in der Liste oben, sondern auch von digitalem Komfort und Mehrwert für die Familie, außerdem sind Datenschutz und Datensicherheit noch betont – mit wenig Zeit und knappem Budget.
- Mist, würde Bernd jetzt sagen
Also Eins nach dem Anderen.
Und wer durch ausreichend schlecht administrierte Netzwerke gewandert ist, bzw. sie selbst betrieben hat weiß:
Zuerst das Netzwerk, dann die Anwendungen!
- DNS – ich brauche coole Namen für meine Geräte!
In meinem Ausbildungsbetrieb waren die Server nach Pop- und Rockgrößen benannt, ich hatte schon immer – neben einer kurzen Fantasyphase – einen Hang zu internationalen mythologischen Namen, aber jeder wie er mag. Haupsache die Namensauflösung hin und zurück klappt (aber pve.domain, pihole.domain, ha.domain, dns.domain, db.domain, immich.domain … nicht in meinem Netz!).
Aber das eigentliche Fazit lautet: ohne saubere Namensauflösung ist das Netzwerken Mist! - DHCP wo/wie, welche Geräte bekommen feste IP-Adressen außerhalb der DHCP-Range, wer bekommt im DHCP-Server IP-Adressen permanent bereitgestellt, und in welcher IP-Range ist das Gesocks mit flatterhaften IP-Adressen?
- meine Einstellungen gibt es bei der DHCP-Server Konfiguration in Teil 2
1) offizielle Internetdomain
Zuerst muss eine offizielle Internetdomain her, haben ja ziemlich viele schon (ich habe z.B. derweg.de).
– ohne macht SSL wenig Spass, DynDNS geht einfacher und es gibt endlose Weiten an potenziellen Szenarien, die einen offiziellen Domainnamen erfordern.
Wenn ihr noch keine habt einfach zu Hetzner, Strato, godaddy, …
2) DynDNS
Da ich eine Fritzbox habe finde ich unter Internet / Freigaben / DynDNS einen Client, den ich direkt auf dem Router nutzen kann.
Ich habe meine Domains zur Zeit bei Strato registriert, daher sieht meine Konfiguration wie folgt aus:
Domainname ist die für die dynamische Weiterleitung aktivierte Domain.
Benutzername ist irgendeine Domain aus dem Paket bei Strato und das Passwort vergibt man im Bereich der Domainverwaltung selbst.
3) VPN
Ich will hier Clouddienste ablösen, also benötige ich Zugriff aus dem Internet, aber nur für mich, Familie und engste Freunde. Dienste die allgemein im Internet erreichbar sein sollen, wie diese WordPress Seite, habe ich in einem günstigen Hostingpaket bei Strato untergebracht – fire and forget, bin da seit über 30 Jahren mit der Devise. Vermutlich gibt es günstigere, bessere, .. aber ich spüre keine Schmerzen und habe Lust bessere Angebote zu recherchieren.
Wie auch immer, DynDNS ist eingerichtet über Fritzbox + Strato, jetzt ist das WireGuard VPN nur ein paar Clicks entfernt.
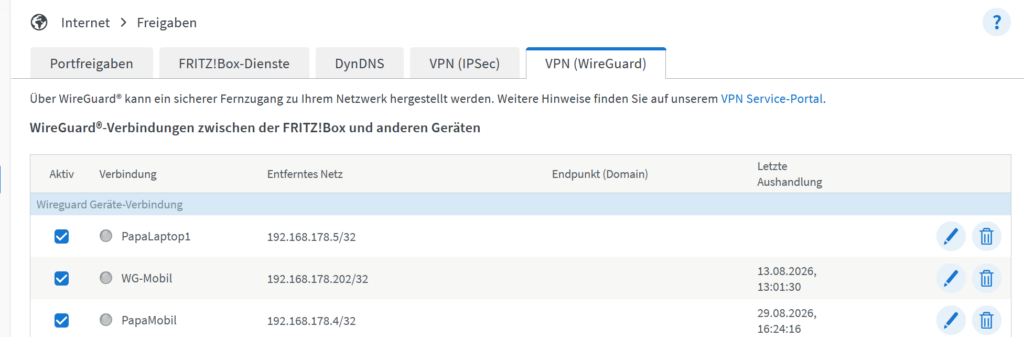
Für eine neue VPN-Verbindung in der Fritzbox:
- „Verbindung hinzufügen“ anclicken
- rödel rödel warten
- Einzelgerät verbinden -> weiter
- einen Namen festlegen z.B. iPhone von Mutti, oder wie oben in der Liste (PapaLaptop1, WG-Mobil, PapaMobil, …)
- rödel rödel warten
- Tada den QR-Code mit der WireGuard App auf Muttis iPhone scannen, fertig. Geht für Android Geräte genauso, für Laptops sollte man die Einstellungen herunterladen.
- Achtung: Man kann sich die Einstellungen an der Fritzbox nicht noch einmal anzeigen lassen
- Achtung 2: Neue VPN-Tunnel müssen an der Fritzbox über ein angeschlossenes Telefon bestätigtg werden – evtl. nicht im Urlaub remote an dem Tunne schrauben (für mich zur Erinnerung!)
- Testen nicht vergessen!
Genug für Schritt 1, wir haben:
- einen offiziellen Domänennamen über Strato (irgendeinen anderer Provider tut es auch)
- Wir haben DynDNS in der Fritzbox aktiviert und mit Strato verbunden (es gibt mehrere DynDNS Clients, die mit allen möglichen Providern zusammen funktionieren und regelmäßig unsere lokal zugewiesene, temporäre IP-Adresse mit dem Domainnamen verbinden)
- Wir haben Wireguard in der Fritzbox aktiviert und die Clients auf Mobiltelefonen, Tablets und Laptops eingerichtet (irgendein anderes VPN geht auch
in Schritt zwei geht es dann endlich ans Blech …